Se connecter à un réseau public ressemble souvent à un pari. Alors que la plupart d’entre nous comptent sur un VPN logiciel pour rester en sécurité sur le Wi-Fi public, ces applications ne protègent généralement vos données qu’une fois la connexion déjà établie. Pour véritablement contrôler votre vie numérique lorsque vous voyagez, vous devez cesser de connecter vos appareils directement à des points d’accès publics. Au lieu de cela, vous pouvez utiliser une méthode Sandbox pour créer un mur privé et chiffré entre le réseau public et votre matériel personnel.
Appel de réveil Wi-Fi public
La plupart des voyageurs ne réalisent pas qu’il existe une faille de sécurité au moment précis où ils rejoignent un réseau public. Lorsque vous vous connectez pour la première fois, disons, au Wi-Fi d’un hôtel, votre appareil est complètement exposé lorsque vous naviguez sur la page de connexion du navigateur, communément appelée portail captif.
Pendant cette fenêtre vulnérable, l’adresse MAC et les paramètres de partage de votre appareil sont visibles par toute autre personne sur le réseau. C’est là que se produisent les attaques Evil Twin. Un pirate informatique peut facilement créer un faux réseau Wi-Fi portant le même nom que le réseau de l’hôtel. Si vous vous y connectez accidentellement, ils peuvent intercepter votre trafic et voler vos informations d’identification avant même que votre VPN n’ait la possibilité de s’activer.
Pourquoi un routeur de voyage est meilleur qu’une application VPN standard
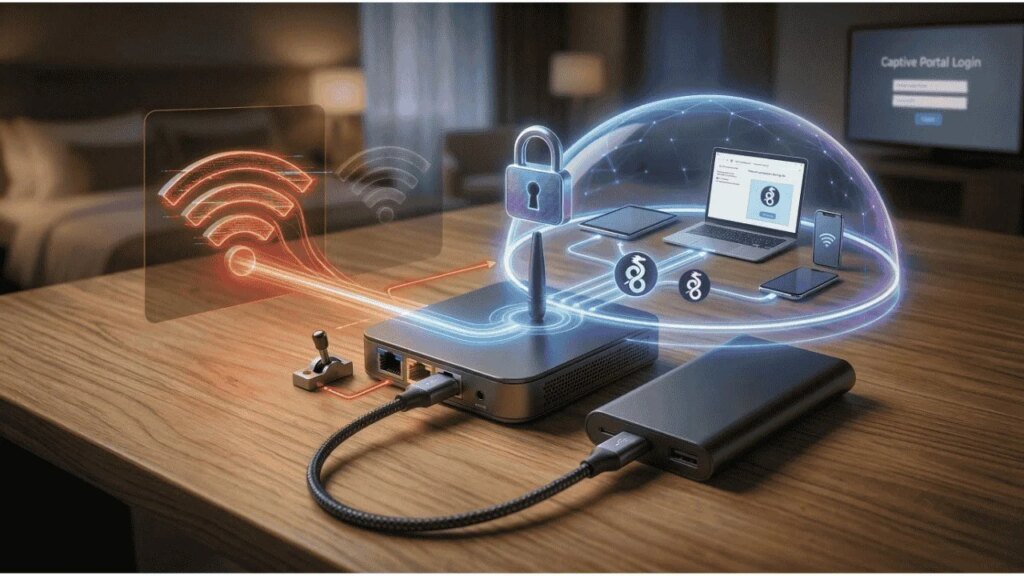
Un VPN logiciel ne s’active qu’une fois que votre appareil a déjà touché le réseau public, et cet écart est tout ce dont un attaquant a besoin. Un routeur de voyage le ferme en se connectant au Wi-Fi de l’hôtel, tandis que vos appareils se connectent ensuite uniquement au réseau Wi-Fi privé et protégé par mot de passe du routeur. Le réseau de l’hôtel ne voit qu’un seul appareil (le routeur), tandis que votre matériel réel reste caché en toute sécurité derrière un pare-feu.
De plus, le kill switch intégré d’un routeur de voyage est plus fiable qu’une application logicielle. Si la connexion VPN est interrompue, le routeur coupe instantanément Internet pour chaque appareil connecté au niveau matériel, garantissant ainsi qu’aucune donnée non cryptée ne fuit sur le réseau de l’hôtel.
Créer votre propre réseau privé dans un hôtel
Le routeur crée un bac à sable matériel à l’aide d’un pare-feu NAT (Network Address Translation). NAT donne à vos appareils des adresses IP privées que le réseau public ne peut pas voir. Il bloque également le trafic entrant que vos appareils n’ont pas demandé, empêchant ainsi les autres invités de numériser ou de diffuser sur vos écrans.
Pour configurer cela, allumez simplement le routeur de voyage et connectez votre téléphone ou ordinateur portable à son Wi-Fi. Ensuite, ouvrez l’interface Web du routeur dans un navigateur (généralement une adresse IP telle que 192.168.xx saisie dans un navigateur Web) et connectez-vous.
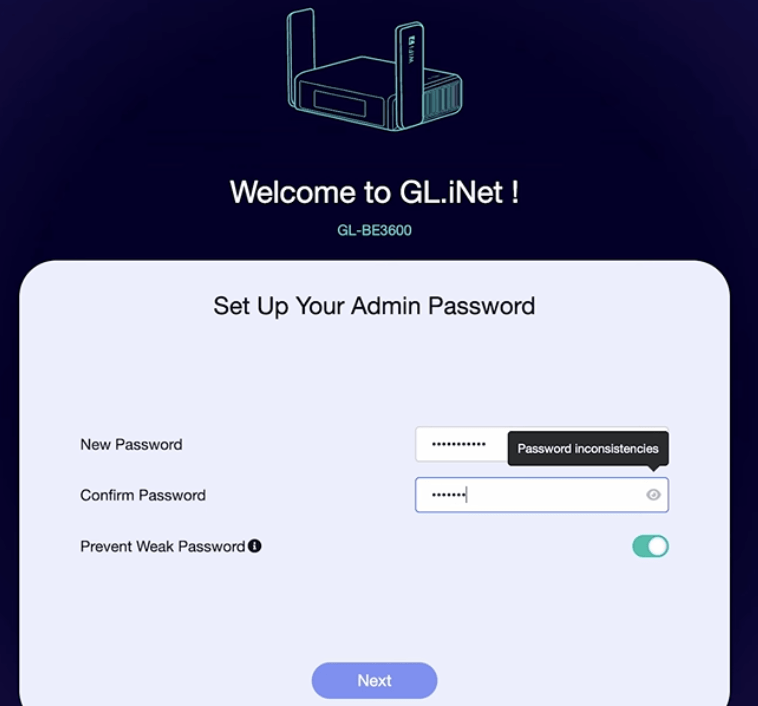
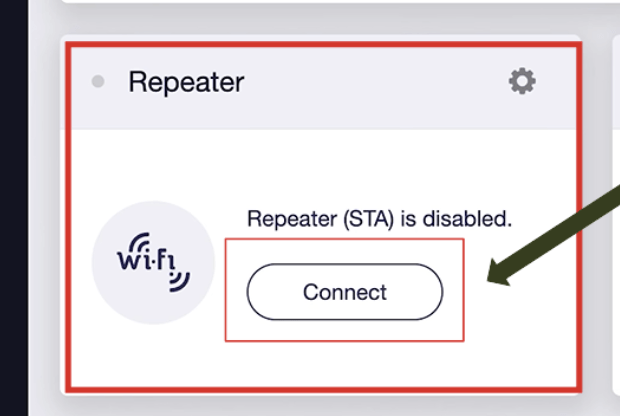
Pour rechercher les réseaux à proximité, accédez à Internet → Répéteur, et cliquez Connecter. Ensuite, sélectionnez le Wi-Fi auquel vous souhaitez rejoindre.
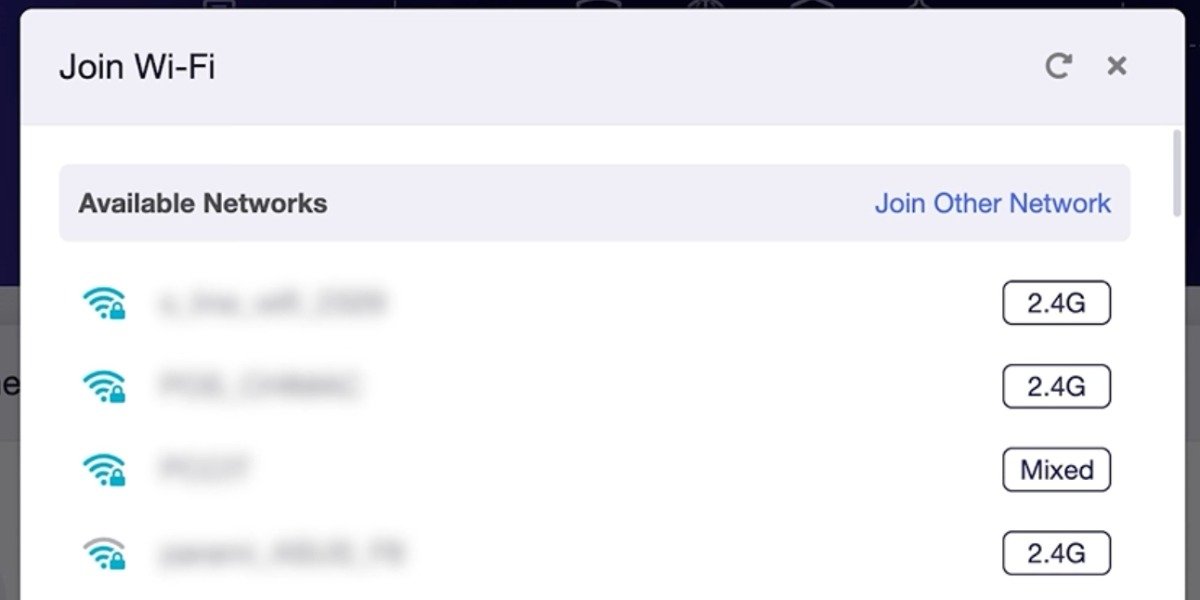
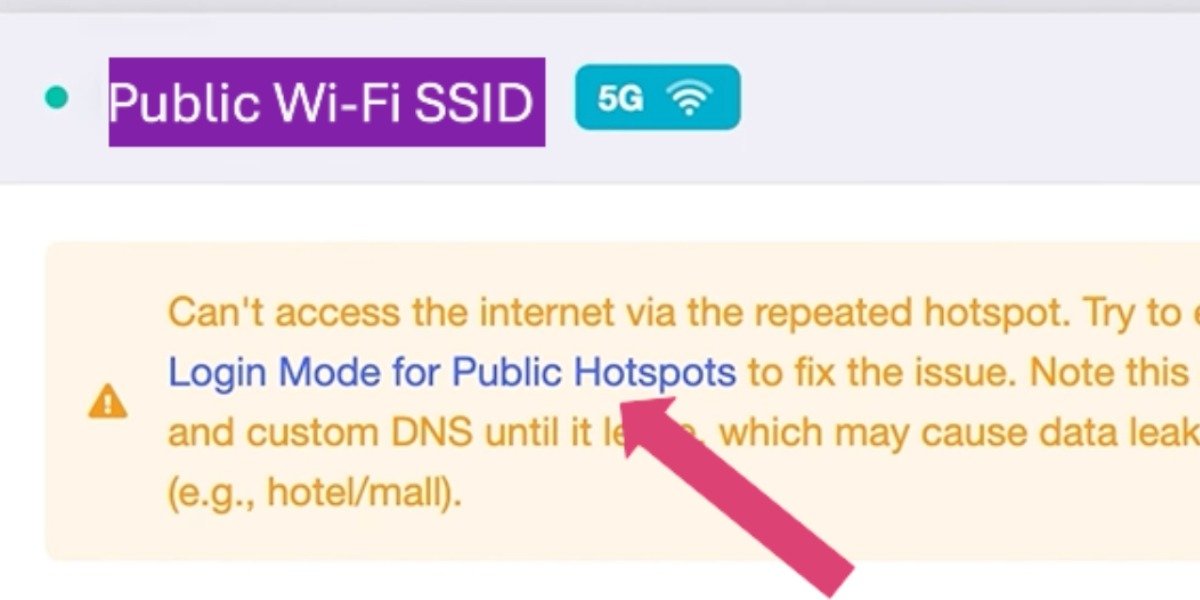
Une notification indiquant « Impossible d’accéder à Internet via le réseau répété » apparaîtra probablement. Cliquez Mode de connexion pour les hotspots publics.
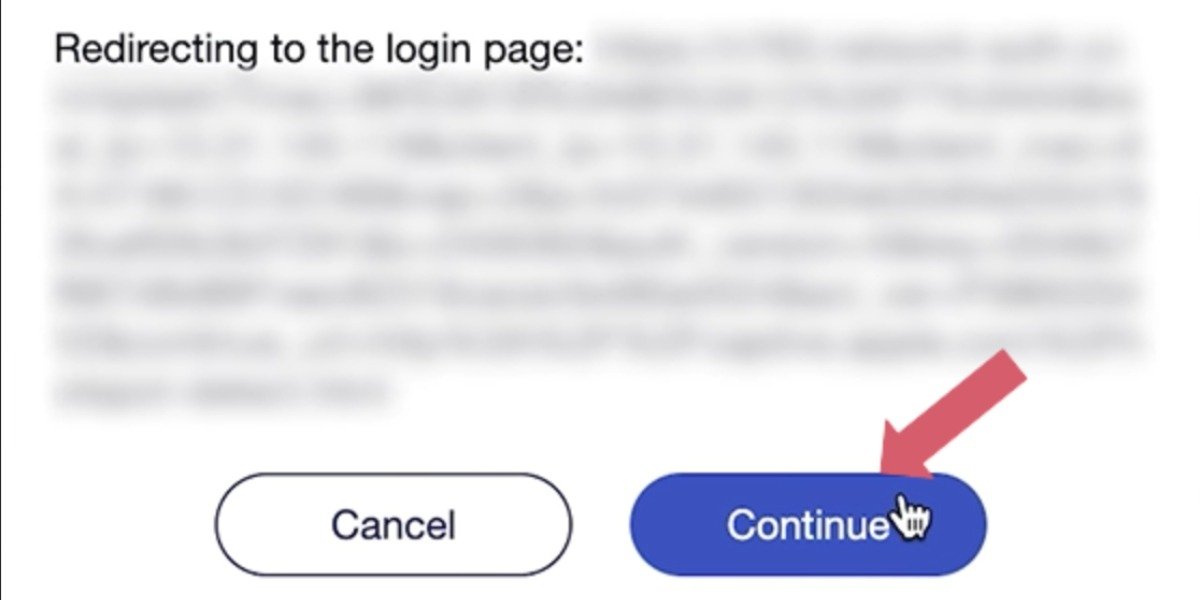
Vous serez redirigé vers le portail captif de l’hôtel ; cliquez Continuerconnectez-vous comme vous le feriez normalement et vous devriez être connecté.
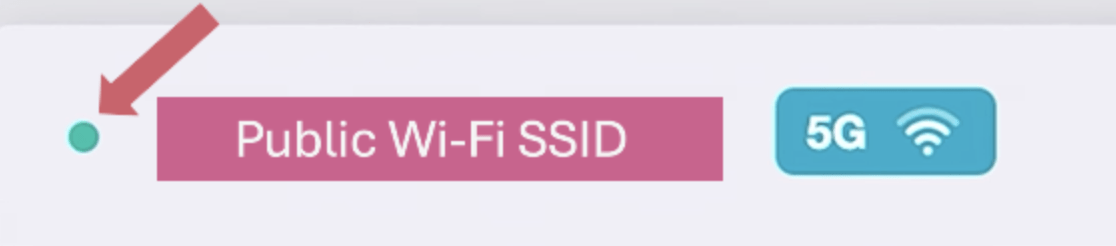
Pour confirmer, recherchez un indicateur de réussite vert à côté du SSID du Wi-Fi sur le tableau de bord de votre routeur.
Note: Bien que les étapes présentées ici représentent un flux de travail standard pour des marques comme GL.iNet, l’interface de votre routeur de voyage spécifique peut être différente. Consultez toujours le manuel d’utilisation de votre appareil ou la page d’assistance du fabricant pour confirmer les chemins de menu exacts pour le mode Répéteur ou WISP.
Utilisez la passerelle virtuelle sous Windows pour répliquer un routeur de voyage
Si vous ne souhaitez pas transporter de matériel supplémentaire ou dépenser de l’argent pour un routeur de voyage, vous pouvez obtenir exactement la même logique de sécurité en utilisant votre PC Windows. Cette méthode transforme votre ordinateur portable en un bac à sable de sécurité, protégeant vos autres appareils vulnérables.
Activer la randomisation MAC
Avant de vous connecter à un réseau public, vous devez toujours activer la randomisation MAC. Cela empêche le réseau de l’hôtel de suivre l’ID matériel physique de votre ordinateur portable lors de différentes visites.
- Ouvrez votre Windows Paramètres application. Accédez à Réseau & internetpuis cliquez sur Wi-Fi.
- Basculez le Adresses matérielles aléatoires passer à Sur.
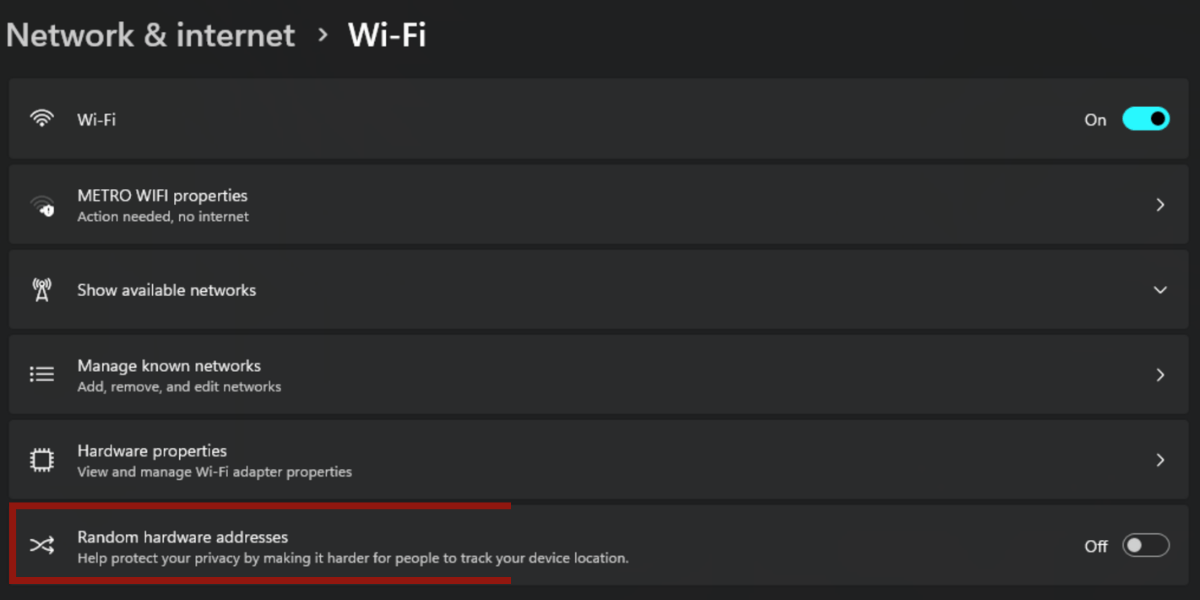
Cela garantit que chaque fois que vous vous connectez à un nouveau point d’accès de voyage, votre ordinateur portable apparaît comme un appareil anonyme complètement différent.
Configurer un point d’accès mobile sécurisé
Une fois que votre ordinateur portable est connecté au Wi-Fi de l’hôtel et que vous avez effacé le portail captif, vous pouvez le transformer en routeur privé pour vos autres appareils.
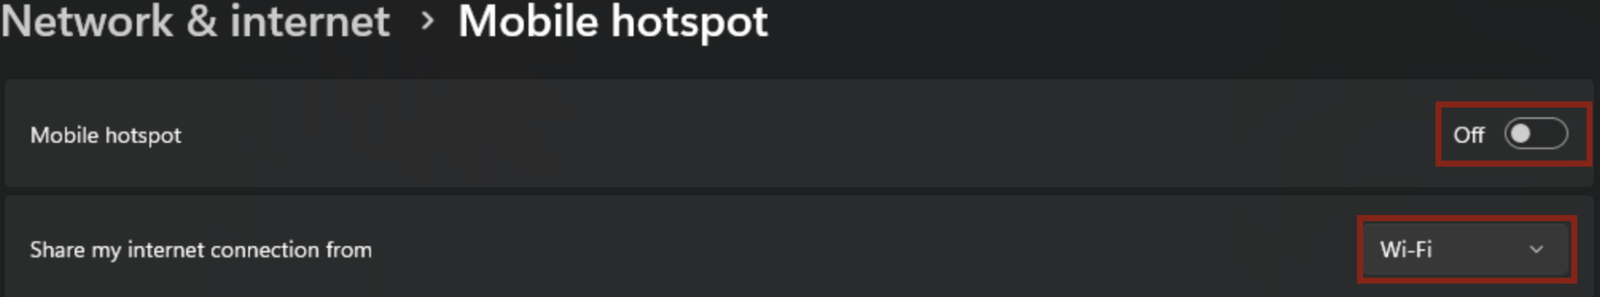
- Ouvrez votre application VPN préférée sur votre ordinateur portable et connectez-vous à un serveur sécurisé. Accédez à Paramètres → Réseau et Internet → Point d’accès mobile.
- Assurez-vous que l’option Partager ma connexion Internet dans la liste déroulante est définie sur Wi-Fi.
- Basculez le commutateur du point d’accès mobile sur Sur.
- Ouvrez votre application VPN préférée sur votre ordinateur portable et connectez-vous à un serveur sécurisé. Je recommande d’utiliser le protocole WireGuard comme application VPN, car il offre les meilleures vitesses et la latence la plus faible pour les voyages.
Note: Le kill switch intégré à un routeur de voyage est plus fiable qu’un logiciel.
Acheminez le point d’accès via le VPN
Par défaut, Windows partage le Wi-Fi brut et non chiffré de l’hôtel avec votre point d’accès. Vous devez donc forcer manuellement Windows à partager le tunnel VPN crypté.
- Pour commencer, ouvrez Windows Panneau de contrôle. Accédez à Réseau et Internetpuis cliquez sur Centre de réseau et de partage.
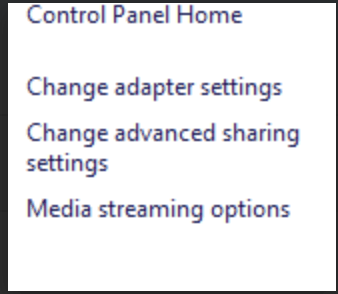
- Cliquez sur Modifier les paramètres de l’adaptateur dans la barre latérale gauche.
- Localisez l’adaptateur réseau virtuel de votre VPN. Il sera souvent étiqueté TAP ou Wintun, selon votre fournisseur VPN.
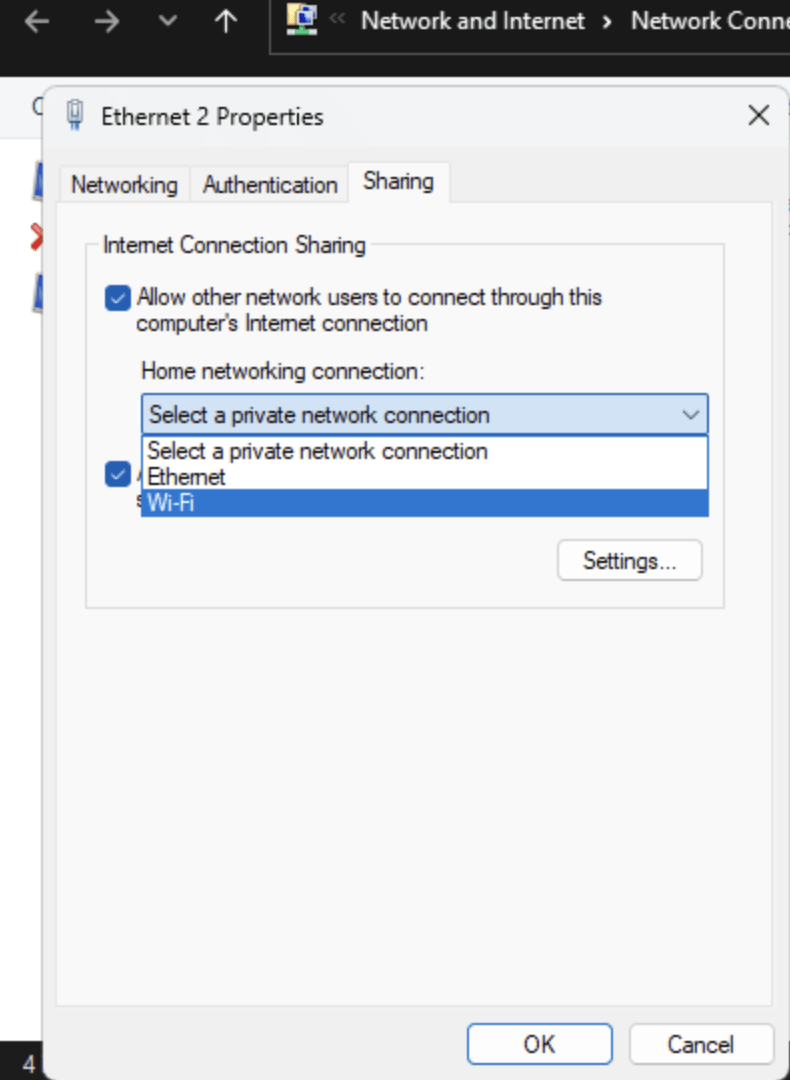
- Cliquez avec le bouton droit sur l’adaptateur VPN et sélectionnez Propriétés. Cliquez sur le Partage onglet en haut de la fenêtre.
- Cochez la case qui dit Autoriser les autres utilisateurs du réseau à se connecter via la connexion Internet de cet ordinateur.
- Dans le menu déroulant juste en dessous de cette case, sélectionnez le Connexion au réseau local qui correspond à votre point d’accès mobile nouvellement créé. Cliquez D’ACCORD.
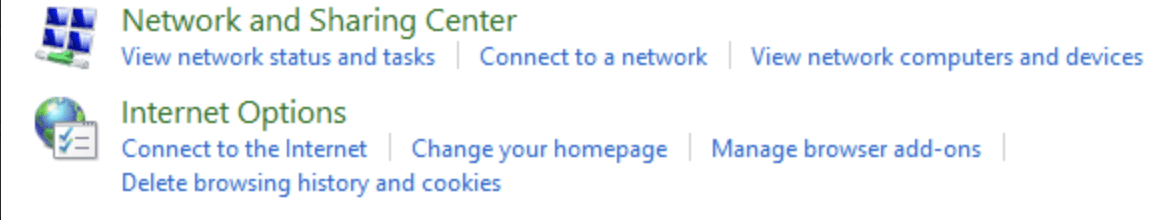
Désormais, lorsque vous connectez votre téléphone ou votre tablette au point d’accès de votre ordinateur portable, tout le trafic de cet appareil est automatiquement acheminé via le tunnel VPN crypté de l’ordinateur portable.
Contourner les limites des appareils du portail captif
De nombreux hôtels et aéroports vous limitent de manière agressive à deux appareils, ou tentent de vous facturer des frais quotidiens supplémentaires pour chaque nouvel appareil que vous connectez. En utilisant soit le routeur de voyage, soit la méthode Virtual Gateway, vous pouvez contourner complètement ces restrictions gourmandes.
Connectez votre ordinateur portable Windows au Wi-Fi de l’hôtel et terminez le processus de connexion ou de paiement. Le réseau de l’hôtel reconnaît désormais l’adresse MAC de votre ordinateur portable comme appareil autorisé. Allumez le Point d’accès mobile dans vos paramètres Windows. Cela crée votre propre sous-réseau privé distinct de l’hôtel.
Pourquoi ça marche : Votre ordinateur portable utilise un processus appelé Network Address Translation (NAT). Pour le système de l’hôtel, chaque paquet de données sortant de votre ordinateur portable semble provenir de l’ordinateur portable lui-même. Il ne peut pas voir au-delà de l’ordinateur portable pour savoir que votre téléphone ou votre Kindle génère réellement ce trafic. Cela signifie que vous pouvez connecter dix appareils à votre réseau privé tout en n’en enregistrant qu’un « un » auprès de l’hôtel.
Quel bac à sable vous convient le mieux ?
Les deux méthodes réussissent à masquer votre trafic, mais elles s’adressent à différents types de voyageurs. La méthode Virtual Gateway est entièrement gratuite et ne nécessite aucun bagage supplémentaire, ce qui la rend parfaite pour des vacances décontractées. Cependant, cela dépend entièrement du fait que votre ordinateur portable reste allumé et éveillé. Si l’ordinateur portable se met en veille, le point d’accès meurt.
Si vous voyagez fréquemment, travaillez dans des cafés ou manipulez des données d’entreprise sensibles en déplacement, investissez dans un routeur de voyage dédié. Il offre une protection permanente au niveau matériel qui n’épuise pas la batterie de votre ordinateur portable.
Quel routeur de voyage devriez-vous vous procurer ?
Si vous envisagez d’utiliser la configuration sandbox, choisissez un routeur prenant en charge le mode Répéteur ou WISP. Ces modèles permettent au routeur de se connecter au Wi-Fi de l’hôtel et de le rediffuser comme votre propre réseau privé.
1. GL.iNet Béryl AX (GL-MT3000)
Le Beryl AX est un choix solide, surtout si vous voyagez beaucoup. Il coûte environ 100 $, fonctionne avec un chargeur de téléphone ordinaire et prend en charge le Wi-Fi 6 rapide, ce qui est plus que suffisant pour une connexion Internet classique dans un hôtel.
Il comprend également un port 2,5G pour des connexions plus rapides dans des endroits comme Airbnbs et gère des vitesses VPN WireGuard allant jusqu’à 300 Mbps.
2. GL.iNet Slate AX (GL-AXT1800)
Dans une situation où vous souhaitez connecter plus de 7 appareils ou si vous souhaitez des vitesses VPN plus rapides, c’est votre choix. Il dispose d’un processeur quad-core et prend en charge des vitesses VPN allant jusqu’à 550 Mbps.
Il est un peu plus volumineux et plus lourd que le Beryl, mais la puissance de son signal est suffisamment forte pour couvrir un petit appartement ou une grande suite d’hôtel. C’est également plus cher, coûtant généralement plus de 100 $.
3. GL.iNet Mangue (GL-MT300N-V2)
Si vous souhaitez commencer sans dépenser beaucoup d’argent et préférez la configuration Sandbox à la méthode Virtual Gateway, le Mango pourrait être un bon choix, car il coûte moins de 30 $ sur Amazon.
Bien qu’il soit suffisamment petit pour tenir dans la poche de votre montre, il ne prend en charge que l’ancienne norme Wi-Fi 4 (2,4 GHz) et offre des vitesses VPN plus lentes.
4. TP-Link TL-WR1502X
Si GL.iNet semble trop avancé, TP-Link propose une interface plus traditionnelle. Le TL-WR1502X est un routeur Wi-Fi 6 élégant et très simple à configurer.
Il n’a pas la même personnalisation VPN approfondie que les modèles GL.iNet, mais pour la simple répétition de points d’accès et le contournement des limites des appareils, il est extrêmement fiable. Vous pouvez l’obtenir pour moins de 50 $ sur Amazon.
Si votre connexion devient lente après la configuration de votre réseau sécurisé, les limites de bande passante de l’hôtel peuvent limiter votre routeur. Si vous pensez que le matériel rencontre des problèmes de configuration, vous pouvez consulter notre guide de dépannage.